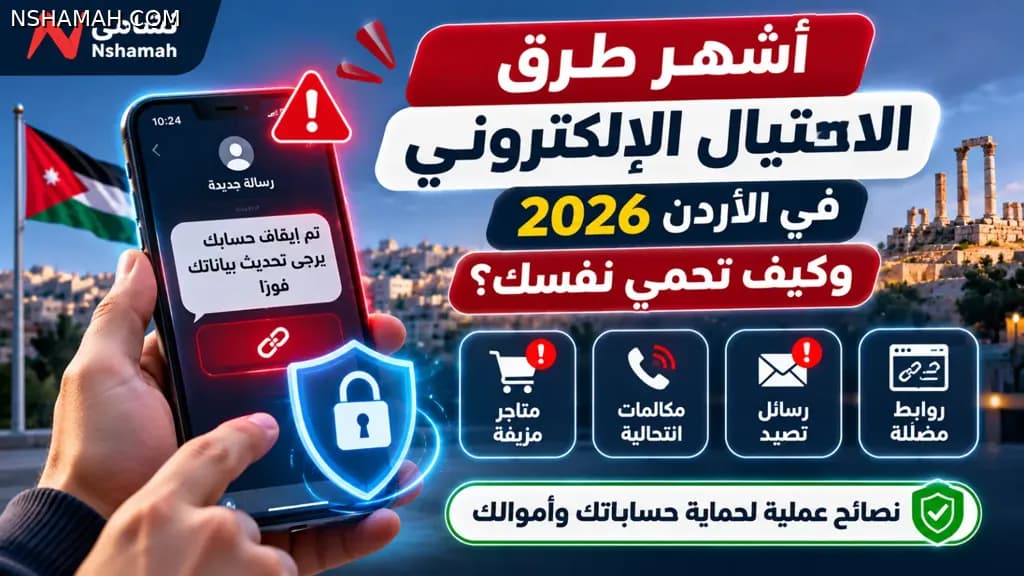
أشهر طرق الاحتيال الإلكتروني في الأردن 2026 وكيف تحمي نفسك موضوع يمس كل مستخدم للهاتف والخدمات البنكية والتسوق الإلكتروني. حذرت جهات أردنية رسمية خلال 2026 من روابط دفع مخالفات وهمية، وانتحال رجال الأمن، ورسائل المساعدات الزائفة، واستخدام أصوات مولدة بالذكاء الاصطناعي. في هذا الدليل ستتعرف على عشر حيل شائعة أو موثقة محليًا، وعلامات الخطر وخطوات الحماية والإبلاغ. لا يمثل ترتيب الحيل إحصاءً رسميًا للأكثر انتشارًا.
لماذا تتطور أساليب الاحتيال الإلكتروني في الأردن 2026؟
لم يعد الاحتيال محصورًا برسالة ركيكة؛ فقد يقلد المهاجمون الهوية البصرية لجهات حكومية أو مصرفية ويستخدمون مكالمات الفيديو أو الصوت المولد بالذكاء الاصطناعي. ووفق وكالة الأنباء الأردنية «بترا»، حذرت هيئة تنظيم قطاع الاتصالات في 17 مارس 2026 من روابط مجهولة وعروض تسوق وهمية وطلبات تحويل بصوت أحد أفراد العائلة قد يكون مولدًا بالذكاء الاصطناعي. لذلك يجب التحقق عبر قناة مستقلة قبل الاستجابة لأي طلب حساس.
أشهر 10 طرق للاحتيال الإلكتروني في الأردن وكيف تتجنبها
1. رسائل التصيد التي تنتحل البنوك والمحافظ
كيف تعمل الحيلة؟ تصل رسالة تزعم إيقاف حسابك وتطلب تحديث البيانات عبر رابط. قد يقلد الموقع شعار البنك وعنوانه بصريًا.
كيف تحمي نفسك؟ لا تفتح الرابط؛ افتح تطبيق البنك بنفسك أو اتصل برقم الدعم الموجود على البطاقة أو الموقع الرسمي. لا تدخل رمز OTP في صفحة وصلتك برسالة.
2. روابط دفع مخالفات السير المزيفة
كيف تعمل الحيلة؟ تدعي رسالة وجود مخالفة يجب دفعها فورًا لتجنب غرامة إضافية؛ حذرت وحدة مكافحة الجرائم الإلكترونية من هذا الأسلوب في أبريل 2026.
كيف تحمي نفسك؟ تحقق من المخالفات عبر القنوات الحكومية المعروفة التي تدخل إليها بنفسك، لا من رابط الرسالة.
3. انتحال رجال الأمن عبر مكالمات التطبيقات
كيف تعمل الحيلة؟ قد يهدد المتصل بوجود قضية ويطلب وثائق أو بيانات مصرفية. حذرت مديرية الأمن العام في يونيو 2026 من اتصالات صوتية ومرئية بهذه الصفة.
كيف تحمي نفسك؟ أنهِ المكالمة ولا ترسل وثائق أو بيانات؛ تحقق عبر القنوات الرسمية وأبلغ الجهات المختصة.
4. المتاجر الإلكترونية الوهمية
كيف تعمل الحيلة؟ يعرض حساب جديد منتجًا بسعر غير منطقي ويطلب تحويلًا مسبقًا أو بيانات البطاقة عبر صفحة مجهولة.
كيف تحمي نفسك؟ راجع سجل المتجر وسياسة الإرجاع والتقييمات المستقلة؛ استخدم وسيلة دفع توفر حماية مناسبة وتجنب التحويلات غير القابلة للاسترجاع.
5. الجوائز والمساعدات المالية المزيفة
كيف تعمل الحيلة؟ تستخدم صفحات منتحلة شعارات جهات رسمية أو البنك المركزي وتطلب رسوم تسجيل أو معلومات شخصية.
كيف تحمي نفسك؟ لا تدفع للحصول على جائزة غير متوقعة؛ تحقق من الإعلان على الموقع الرسمي للجهة.
6. رسائل مساعدات الطلبة والمنح المزيفة
كيف تعمل الحيلة؟ تدعي روابط تقديم مساعدات مدرسية أو جامعية؛ حذرت وزارة الاقتصاد الرقمي من روابط خبيثة تنتحل تقديم مساعدات مالية للطلبة.
كيف تحمي نفسك؟ لا تُدخل الرقم الوطني أو بيانات الدفع في روابط منتشرة عبر مجموعات الرسائل؛ ابدأ من موقع الجهة الحكومية.
7. خداع الصوت المولد بالذكاء الاصطناعي
كيف تعمل الحيلة؟ يأتي اتصال يبدو بصوت قريب ويطلب تحويلًا عاجلًا بحجة حادث أو ظرف طارئ؛ حذرت هيئة تنظيم الاتصالات من هذه الحيلة.
كيف تحمي نفسك؟ اتصل بالشخص على رقمه المحفوظ أو تحقق عبر قناة مستقلة قبل أي تحويل، حتى إن بدا الصوت مألوفًا.
8. الاستيلاء على حساب واتساب أو التواصل
كيف تعمل الحيلة؟ يطلب المحتال رمز تسجيل الدخول أو يدفعك لتفعيل تحويل المكالمات، ثم يحاول السيطرة على حسابك ومراسلة جهات اتصالك.
كيف تحمي نفسك؟ لا تشارك رموز التحقق، وفعل التحقق بخطوتين، وراجع الأجهزة المرتبطة بحسابك.
9. روابط التذاكر والفعاليات الوهمية
كيف تعمل الحيلة؟ تنتشر صفحات تبيع تذاكر فعاليات أو مباريات من دون اعتماد؛ حذر المركز الوطني للأمن السيبراني من مواقع بيع تذاكر مزيفة في سبتمبر 2026.
كيف تحمي نفسك؟ اشتر من المنصة المعتمدة التي تصل إليها من الموقع الرسمي للفعالية.
10. فرص العمل والاستثمار الوهمية
كيف تعمل الحيلة؟ يعد الإعلان بأرباح مضمونة أو وظيفة مقابل رسوم تسجيل وتحويلات مالية، ويضغط عليك لاتخاذ قرار فوري.
كيف تحمي نفسك؟ تحقق من ترخيص الجهة وعنوانها، ولا ترسل وثائق حساسة أو تدفع رسومًا لمجرد وعد بوظيفة أو ربح.
كيف تكتشف الرسالة الاحتيالية خلال 30 ثانية؟
- الاستعجال والتهديد: «ادفع الآن» أو «سيُغلق حسابك خلال دقائق».
- طلب معلومات حساسة: رمز OTP أو كلمة المرور أو صورة الهوية أو بيانات البطاقة.
- رابط غير مألوف: اسم نطاق يقلد الجهة أو يحتوي على أحرف إضافية؛ وجود HTTPS وحده لا يثبت الموثوقية.
- وعد مبالغ فيه: جائزة أو وظيفة أو أرباح شبه مضمونة دون تحقق.
- الانتحال: شعار رسمي أو صورة شخصية أو صوت مألوف لا يكفي لإثبات هوية المرسل.
ماذا تفعل إذا ضغطت على رابط احتيالي أو أرسلت بياناتك؟
- توقف عن التفاعل فورًا: لا ترسل رموزًا إضافية ولا تحول أي مبلغ آخر.
- اتصل بالبنك أو مزود المحفظة مباشرة: اطلب إيقاف البطاقة أو مراجعة التحويلات المشبوهة حسب الحالة، باستخدام رقم رسمي.
- غيّر كلمات المرور من جهاز موثوق: ابدأ بالبريد الإلكتروني والحسابات المالية، وأنهِ الجلسات غير المعروفة.
- فعّل المصادقة متعددة العوامل: وراجع الأجهزة والتطبيقات المرتبطة.
- احتفظ بالأدلة: صور الرسائل وروابطها وأرقام المتصلين وإيصالات التحويل دون إعادة نشر بياناتك الحساسة.
- أبلغ الجهات المختصة: توصي مديرية الأمن العام بالإبلاغ عبر الرقم الموحد 911 أو القنوات الرسمية لوحدة مكافحة الجرائم الإلكترونية أو أقرب مركز أمني، بحسب طبيعة الواقعة.
- افحص جهازك: إذا ثبتَّ تطبيقًا مشبوهًا، اطلب مساعدة تقنية موثوقة وتجنب إدخال بيانات حساسة قبل التأكد من سلامته.
7 عادات تقلل احتمالية التعرض للاحتيال
- استخدم كلمات مرور طويلة وفريدة لكل خدمة، مع مدير كلمات مرور موثوق.
- فعّل التحقق بخطوتين، خصوصًا للبريد والحسابات البنكية والتواصل.
- حمّل التطبيقات من المتاجر الرسمية وراجع اسم المطور والصلاحيات.
- حدّث الهاتف والتطبيقات باستمرار.
- فعّل تنبيهات العمليات المالية وراجع كشف الحساب.
- لا تشارك رمز OTP حتى مع شخص يدعي أنه موظف بنك.
- تحقق من أي طلب مالي عبر اتصال مستقل برقم تعرفه مسبقًا.
كيف تستخدم الذكاء الاصطناعي بأمان دون الوقوع في الخداع؟
قد تستخدم أدوات الذكاء الاصطناعي في صياغة رسائل مقنعة أو تقليد الأصوات؛ فلا تعتمد على أسلوب الكتابة أو الصوت وحده. للمزيد حول الاستخدام التعليمي المسؤول، اقرأ مقال نشامى أفضل 10 أدوات ذكاء اصطناعي للطلاب في 2026، ثم طبّق قاعدة التحقق من المصادر قبل مشاركة أي معلومات.
اختبر وعيك: هل هذه الرسالة آمنة أم احتيالية؟
مثال 1: «عليك مخالفة مرورية، ادفع فورًا عبر الرابط المختصر». التقييم: علامة خطر؛ تحقق من القناة الحكومية الرسمية بدل الرابط.
مثال 2: «أنا من البنك، أعطني رمز التحقق لإلغاء عملية». التقييم: احتيال محتمل؛ لا تشارك الرمز واتصل بالبنك مباشرة.
مثال 3: اتصال بصوت قريب يطلب تحويلًا عاجلًا. التقييم: تحقق بالاتصال على الرقم المحفوظ أو وسيلة أخرى مستقلة.
يمكنك متابعة المزيد من المحتوى التعليمي والاختبارات على منصة نشامى، والتعرف على مقالات التكنولوجيا والتحول الرقمي لفهم البيئة الرقمية بصورة أوسع.
أسئلة شائعة عن الاحتيال الإلكتروني في الأردن
هل وجود شعار البنك أو الجهة الحكومية يعني أن الرسالة رسمية؟
لا؛ يمكن تقليد الشعارات وأسماء الحسابات. تحقق من العنوان والمصدر عبر الموقع أو التطبيق الرسمي الذي تفتحه بنفسك.
هل يمكن اختراق حسابي بمجرد الرد على رسالة؟
ليس كل رد يعني اختراقًا تلقائيًا، لكن الرد قد يشجع المحتال على طلب بيانات أو إقناعك بفتح رابط أو تثبيت تطبيق؛ الأفضل عدم التفاعل مع الرسائل المشبوهة.
هل يمكن أن يطلب البنك مني رمز OTP عبر الهاتف؟
لا تشارك رمز التحقق مع أي متصل. حذر البنك المركزي الأردني من مشاركة رموز OTP والمعلومات المالية مع جهات مجهولة أو منتحلة.
أين أبلغ عن احتيال إلكتروني في الأردن؟
يمكن الإبلاغ للجهات الأمنية المختصة عبر القنوات الرسمية، ومنها الرقم الموحد 911 وفق توجيهات الأمن العام، مع إبلاغ البنك أو المحفظة فورًا إذا كانت هناك بيانات أو أموال معرضة للخطر.
الخلاصة
أهم وسيلة لحماية نفسك من الاحتيال الإلكتروني في الأردن 2026 هي التحقق المستقل: لا تضغط على رابط مستعجل، ولا تشارك رمز تحقق، ولا تحول المال قبل التأكد من هوية الطرف الآخر. شارك هذه النصائح مع أسرتك، خصوصًا من يستخدمون الخدمات الرقمية للمرة الأولى.
المصادر الرسمية والمراجع
- المركز الوطني للأمن السيبراني
- تحذير الأمن العام من انتحال رجال الأمن (بترا، 9 يونيو 2026)
- هيئة تنظيم قطاع الاتصالات (بترا، 17 مارس 2026)
- البنك المركزي الأردني: تحذير من الاحتيال
- تحذير روابط دفع المخالفات الوهمية (بترا، 25 أبريل 2026)
- وزارة الاقتصاد الرقمي: روابط المساعدات الطلابية الوهمية
- المركز الوطني للأمن السيبراني: تحذيرات أمنية
- دليل التوعية بالاحتيال المالي، البنك المركزي الأردني
آخر مراجعة تحريرية: 9 نوفمبر 2026. هذا المحتوى توعوي وليس بديلًا عن تعليمات الجهات الأمنية والمصرفية الرسمية.